악성코드 0개로 5년 잠복한 해커, Volt Typhoon
한 줄 요약: 중국 소속 국가 해커 그룹 Volt Typhoon은 악성코드를 단 하나도 설치하지 않고, 시스템에 원래 있던 도구와 훔친 정상 계정 자격 증명만으로 최소 5년간 미국 정수처리장·전력망에 잠복했다 — 잡을 증거물 자체가 없어 백신도 발견하지 못한 사건이에요.
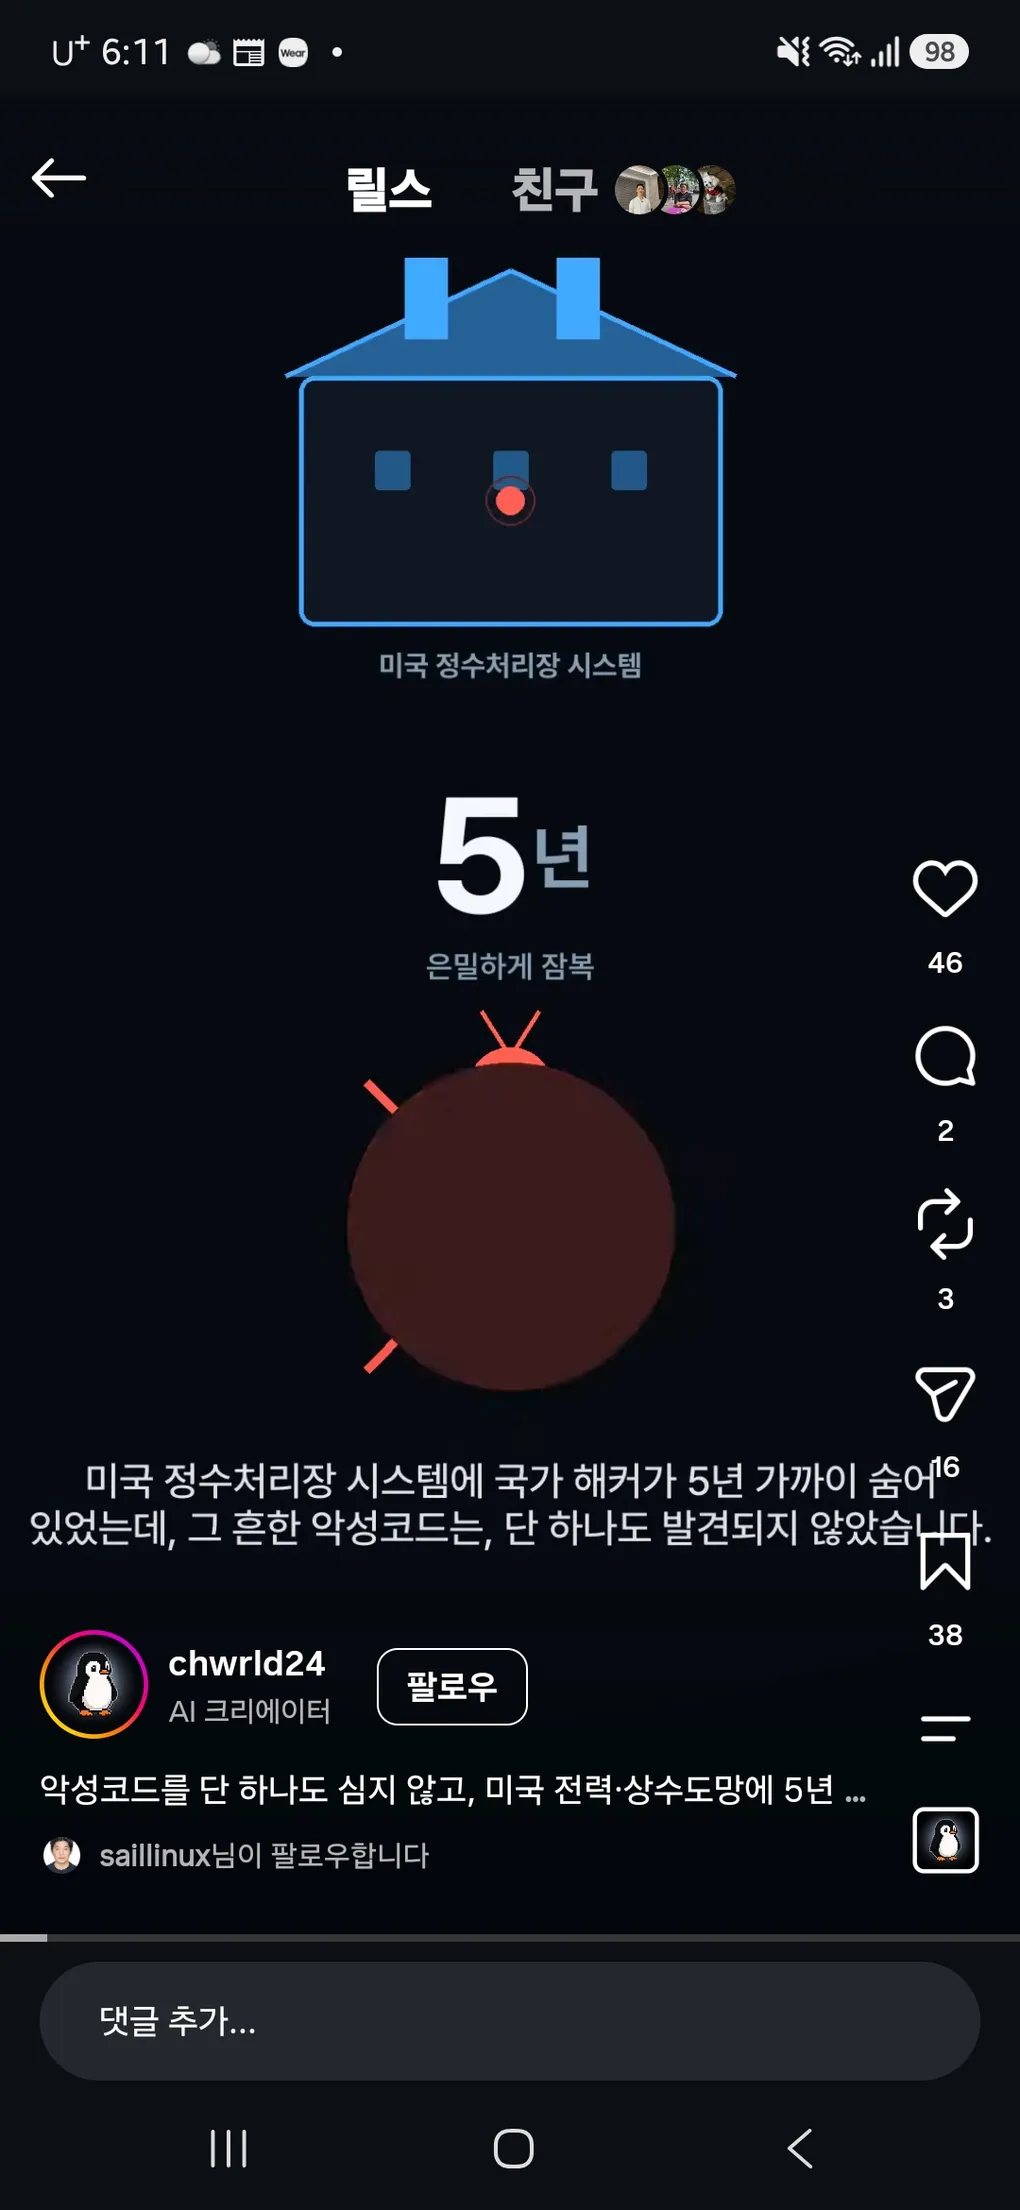
@chwrrld24의 릴스예요. 블루 라인으로 그린 정수처리장 건물 그림 위에 “5년 은밀하게 잠복”이라는 문구가 뜨고, 빨간 타이머 아이콘이 그 아래에서 위험한 시간을 기다려요. 캡션은 이렇게 요약해요. 미국 정수처리장 시스템에 국가 해커가 5년 가까이 숨어 있었는데, 심어진 악성코드는 단 하나도 발견되지 않았다고요. 놀라울 만한 내용인데, 놀랍게도 릴스의 주장은 과장이 아니에요. 2024년 2월 7일 CISA(미국 사이버보안·인프라보안청)·NSA·FBI가 발표한 공동 권고문(AA24-038A)이 정확히 이 사실을 확인했어요. 어떤 경로로 들어와 어떻게 발견되지 않았는지, 그리고 그 안에서 배울 수 있는 보안의 원리를 풀어 보겠어요.
국가 해커의 5년 잠복 기록
주인공은 Volt Typhoon, 중국 지원 해커 그룹이에요. 권고문에 실린 사실구성은 이래요. 이들은 통신·에너지·교통·수도·오수 부문의 미국 중요 인프라 조직들에 침입해 최소 5년간 접근 권한을 유지했고, 실제 정수·오수 부문 한 곳에서는 초기 침입 후 약 9개월에 걸쳐 파일서버, 도메인 컨트롤러, 그리고 산업제어 시스템(OT)에 인접한 가상화 서버까지 옮겨 다녔어요. 그 과정에서 확보한 PuTTY 접속 프로필에는 정수처리장, 우물, 변전소로 이어지는 원격 접속 경로가 정리돼 있었어요. 즉 조직의 접근 권한 체계를 통째로 복제해 둔 상태였어요. 릴스의 “정수처리장 시스템에 5년”이라는 문장은 이 사례를 가리켜요.
목적도 특이했어요. 데이터를 훔쳐 팔거나 몸값을 요구하는 침입이 아니라, **미리 자리 잡기(pre-positioning)**였어요. 미국 당국은 이 그룹이 큰 위기나 군사적 충돌이 벌어질 때 인프라를 마비시킬 수 있도록 침투 경로(발판)를 미리 확보해 두는 중이라고 높은 신뢰도로 판단했어요. FBI 국장은 대만 시나리오 초반에 미군 동원 능력을 교란하는 것이 목적이라고 지적했고, 2026년 8월 WIRED는 미국 수도사업자 5,000곳을 한 번에 마비시키는 가상 훈련을 다룬 기사에서 이 그룹의 3년간의 전진 배치를 다시 경고했어요. 릴스의 빨간 타이머 아이콘이 바로 이 뜻이에요. 지금은 조용하지만, 울리길 기다리는 시계라는 뜻이에요.
악성코드 없이도 벽을 넘는다
침입 방식이 이 사건의 기술적 핵심이에요. Volt Typhoon은 일반적인 해킹 물건(악성코드 파일)을 만들어 끼워 넣는 대신, living off the land(LOTL, 현지에 있는 것만 써서 사는 기법)를 썼어요.
경로를 순서대로 보면 이해가 쉬워요. 첫째, 인터넷에 그대로 노출된 경계 장비를 노려요. Fortinet 방화벽, Ivanti VPN, NETGEAR·Cisco 라우터 같은 것인데, 한 확정 사례에서는 FortiGate 장비의 미패치 취약점(CVE-2022-42475)을 써서 들어왔어요. 둘째, 장비 안에 어중간하게 저장돼 있던 관리자 자격 증명을 훔쳐요. 셋째, 그 자격증명으로 정상 VPN 접속을 하고, 도메인 컨트롤러에 원격 데스크톱으로 로그인해요. 넷째, Active Directory 데이터베이스(NTDS.dit)를 볼륨 섀도카피로 통째로 빼내 오프라인에서 비밀번호 해시를 풀어요. 이 파일은 사실상 조직 전체 계정의 자격 증명 원본이라, 이걸 확보하면 조직 전체에 정상 사용자 행세가 가능해져요.
비유하면 한눈에 들어와요. Volt Typhoon은 강도가 아니라 훔친 자격 증명으로 로그인한 사칭 사용자예요. 시스템에 내장된 관리 도구만 꺼내 쓰고, 업무 시간 외에는 활동하지 않으며(보안 경보를 피하려 평소 근무 시간대에만 작업했어요), 만든 임시 파일은 치우고 관련 로그는 골라서 삭제했어요. 악성코드 파일이 하나도 없다는 것은 ’검사약과 반응할 물질 자체가 없었다’는 뜻이고, 정상 계정과 정상 도구만 쓴다면 남는 지문은 행동 패턴뿐이에요.
백신은 왜 이 침입자를 못 잡나
전통적 백신은 ’알려진 악성 파일의 지문’을 찾는 도구예요. 그런데 이 침입은 파일이 없으니 대조할 지문도 없어요. 시스템 명령(PowerShell, wmic, netsh 같은 LOLBins)은 그 자체가 정상 관리 도구라, 악의적 사용과 평상시 관리 작업을 구분하는 것은 파일 검사가 아니라 행동 분석의 영역이에요. 권고문이 내놓은 탐지법도 그쪽이에요. 평소 행동 기준선을 세우고, 비정상적 로그인(불가능한 이동, impossible travel)을 감시하고, 도메인 컨트롤러의 응용 프로그램 로그(ESENT 이벤트 216·325·326·327)에서 데이터베이스 파일이 이동하는 흔적을 찾고, 로그 전체 삭제(이벤트 1102)를 의심하도록 해요. 요컨대 발각 가능성은 시약에 있지 않고 관찰자의 일지에 있어요.
당국은 침입 은폐용으로 쓰인 홈 라우터 봇넷(KV Botnet)도 2023년 12월 법원 명령으로 파괴했지만, 이는 그룹에게 작은 출혈에 불과했고 활동 자체는 계속됐어요. 소형 사무·가정용 라우터를 경유해 출신국을 감추는 다리(멀티 홉 프록시)까지 갖춘, 조직력이 상당한 적이라는 점이 공통 평가예요.
어떻게 연결되는가
한 줄로 요약하면: 최신 보안 위협의 진짜 얼굴은 ’악성코드’가 아니라 ’악의를 가진 정상 사용자’라는 것이에요. 파일이 지문이라면 이 그룹은 지문이 안 묻는 손으로 문을 열었고, 그래서 5년이 지나도록 백신이 비웃지 못했어요.
릴스에서 언급한 전력·상수도망은 우리와 무관한 이야기처럼 보이지만 대비책은 대부분 개인 차원에서도 그대로 통해요. 당국이 반복 권고한 세 가지는 이래요. 공유기·VPN 등 인터넷 경계 장비의 펌웨어를 미뤄두지 않기(침입의 대부분이 미패치 취약점에서 시작했어요), 기본 비밀번호 반드시 바꾸기, 피싱에도 버티는 다단계 인증(MFA) 켜기. 관리자가 장비에 계정을 미리 저장해 둔 습관이 이번 사건의 문을 열었으니, 중요한 자격 증명을 장비 안에 곱게 보관하는 관행부터 의심해 볼 만해요. 정수처리장 같은 시설 관리자는 관리자 계정 분리, OT망 분할, 로그 중앙화가 권고문의 본론이고요.
이 블로그의 이전 보안 관련 글들과 이어지는 지점도 분명해요. 백도어 사건(슬로바키아 과속 카메라)은 ’공급망을 통해 문이 열린다’였다면, 이번 사건은 ’시스템을 새로 뚫은 적도 없다, 이미 안에 있던 계정의 자격 증명을 훔쳤을 뿐’이라는 정반대의 교훈이에요. 탐지 도구는 계속 똑똑해지지만, 침입자가 정상 직원인 척하는 한 결론은 같아요. 이상 행동의 기준이 되는 ’평소의 모습’을 기록해 두는 것이 안전의 시작이에요.
출처:
- 원본 릴스 — chwrrld24 (Instagram)
- PRC State-Sponsored Actors Compromise and Maintain Persistent Access to U.S. Critical Infrastructure — CISA·NSA·FBI 공동 권고문 AA24-038A (2024-02-07)
- Volt Typhoon targets US critical infrastructure with living-off-the-land techniques — Microsoft (2023-05-24)
- China-backed Volt Typhoon hackers have lurked inside US critical infrastructure for ‘at least five years’ — TechCrunch (2024-02-07)
- China Is Strapping ‘Digital Bombs’ to Civilian Infrastructure — WIRED (2026-08-20)