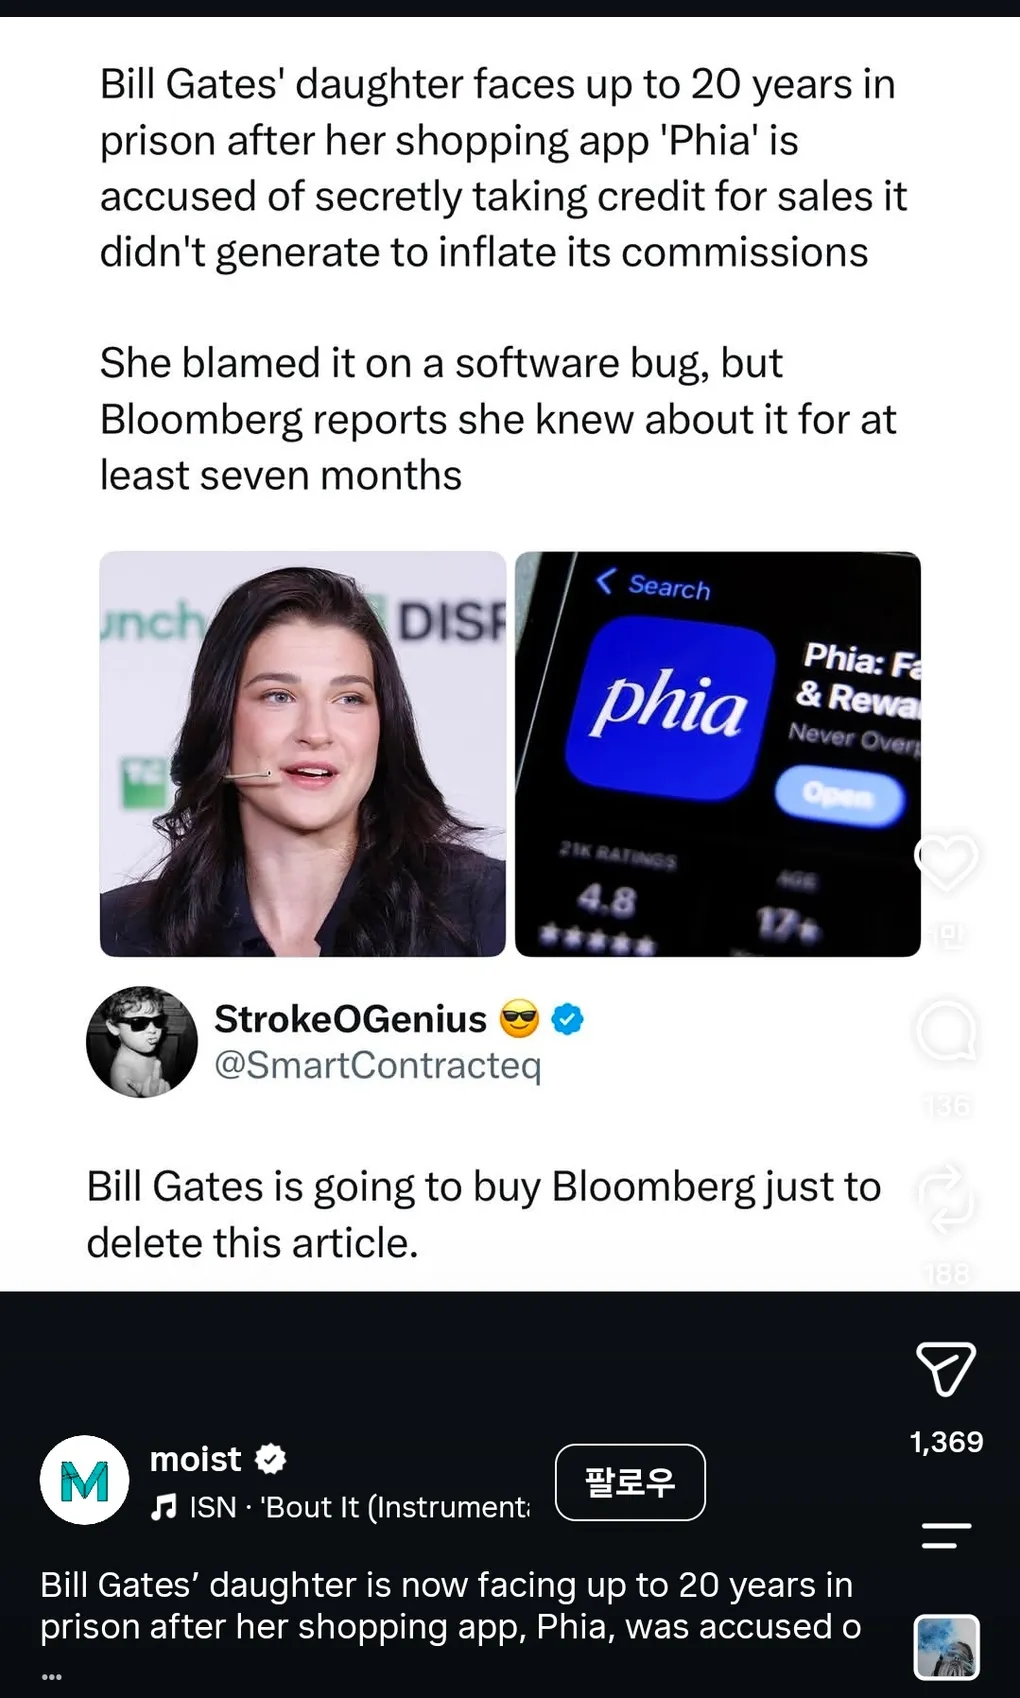
빌 게이츠 딸 앱 Phia, 쿠키로 수수료 강제 적용
한 줄 요약: 제휴 수수료는 “구매 직전에 브라우저에 누구의 추적 쿠키가 마지막으로 남았나”로 정산되는데, 쇼핑 앱 Phia는 사용자가 클릭하지도 않은 상태에서 쿠키를 강제로 심는 기능을 탑재해, 실제로 데려오지 않은 판매의 수수료를 가져갔다는 게 Bloomberg 보도의 요지예요.
릴스는 “빌 게이츠의 딸이 쇼핑 앱으로 최대 20년형 설설긴다”는 해외 헤드라인을 소개해요. 주인공은 피비 게이츠(Phoebe Gates)와 스탠퍼드 룸메이트 소피아 키아니(Sophia Kianni)가 2025년 4월에 세운 AI 쇼핑 앱 Phia이에요. 쿠폰 코드를 찾아주고 옷 가격을 비교해 주는 브라우저 확장 프로그램으로, 유명 투자사와 셀럽(시드니 스위니, 할리 비버, 셰릴 샌드버그 등)에서 총 4,300만 달러 이상을 투자받은 스타트업이었죠. 문제는 이 앱이 돈 버는 방식이었어요. Bloomberg는 7월 9일 조사에서 Phia가 직접 유입하지 않은 판매의 제휴 수수료를 가져갔다고 보도했고, Phia는 “소프트웨어 버그인데 24시간 전에 알았다”고 답했어요. 그러나 8월 11일 후속 보도가 내부 슬랙 메시지와 소스 코드를 근거로 “창업자들은 적어도 7개월 전부터 알고 있었고, 기능을 직접 종용했다”고 반박하면서 논란이 폭발했어요. 이 글에서는 헤드라인 뒤의 기술적 포인트, 즉 쿠키를 강제로 심으면 수수료가 어떻게 강제로 적용되는지를 풀어 보겠어요.
수수료는 클릭이 아니라 쿠키로 정산된다
먼저 제휴 마케팅(affiliate marketing)의 정산 구조부터 짚어야 해요. 리뷰 블로그나 크리에이터가 상품 링크를 걸면, 그 링크에는 제휴사 고유 식별 코드가 붙어 있어요. 독자가 그 링크를 클릭해 니키·갭 같은 리테일러 사이트로 넘어가고 물건을 사면, 리테일러는 제휴 네트워크(수수료 정산 중개 플랫폼)를 통해 제휴사에게 판매액의 일부를 수수료로 지급해요. Phia도 쿠폰·가격비교 확장 프로그램을 제공하고 이 수수료로 수익을 내는 구조였어요.
여기서 핵심 장치가 쿠키예요. 쿠키는 사이트가 방문자 브라우저에 남기는 소형 기록 파일인데, 제휴 링크를 타고 들어온 순간 “이 손님은 내가 데려왔다”는 표지로 자기 코드가 담긴 쿠키를 심어요. 그리고 정산은 라스트클릭 어트리뷰션(last-click attribution), 즉 “구매 순간 브라우저에 마지막으로 남아 있는 쿠키의 주인”에게 수수료를 주는 규칙으로 이뤄져요. 비유하면 제휴 네트워크의 회계 담당자는 영업 현장을 보지 않고 장부만 봐요. 구매 직전에 장부에 마지막으로 이름을 남긴 사람이 누구든, 그 사람에게 급여를 지급한다는 것이에요. 이 규칙에는 파트너 간 질서를 위한 stand-down 규칙도 있어요. 다른 제휴사의 코드가 이미 쿠키에 있으면 자기 코드를 덮어쓰지 말라는 것이에요. Wirecutter가 독자를 데려왔다면 그 수수료는 Wirecutter 몫이어야 해요.
이 구조의 약점은 명백해요. 정산 시스템은 클릭이라는 ’행위 자체’를 검증하지 않고, 쿠키라는 ’기록’만 봐요. 쿠키가 있으면 유입이 있었다고 간주해요. 그래서 클릭 없이 쿠키만 심을 수 있다면, 장부에 이름을 남기는 것만으로 수수료를 가져올 수 있어요. 이 기법의 이름이 바로 **쿠키 스타핑(cookie stuffing)**예요.
쿠키 강제 적용의 세 가지 방식
Bloomberg와 리테일러 Capital One Shopping, 제휴 마케팅 연구자 벤 에덜먼(Ben Edelman)이 각자 테스트한 결과, Phia의 확장 프로그램은 세 가지 방식으로 쿠키를 강제 적용하고 있었어요.
첫째는 백그라운드 탭 자동 클릭이에요. 사용자가 리테일러 사이트에서 결제를 진행하는 중, 확장 프로그램이 사용자 조작 없이 뒤탭을 하나 열어 Phia의 제휴 링크를 로드해 쿠키를 심고, 몇 초 안에 그 탭을 닫아 버려요. 데스크톱 브라우저라면 상단에 탭이 등장해 티가 나지만, 모바일에서는 탭 전환이 버튼 뒤에 숨어 있어 사용자가 거의 볼 수 없어요. Bloomberg 테스트에서는 Wirecutter 기사의 노드스트롬 링크를 클릭했는데도 뒤탭이 열려 Wirecutter의 코드를 Phia 코드로 덮어썼고, 구글 광고를 타고 온 경우도 마찬가지였어요. Impact.com, CJ Affiliate, Rakuten, Awin 등 6개 이상의 제휴 네트워크로 뒤탭이 열렸고, 월마트·나이키·자라 등 50개 이상 리테일 사이트에서 같은 동작이 관찰됐어요. 어느 네트워크의 이용약관에서도 금지된 행위예요.
둘째는 내부 명칭이 passive trigger였던 기능이에요. 사용자가 Phia와 한 번이라도 상호작용한 적이 있는 상위 1,000개 사이트에서는, 쇼핑을 하는 중이 아니어도 2시간마다 쿠키를 자동으로 새로 심었어요. 쿠키에는 보통 유효 기간이 있어서, 시간이 지나면 표지가 만료돼요. 이 기능은 그 만료를 스스로 갱신하며 표지를 계속 살아 있게 유지한 셈이에요.
셋째는 팝업 아무 클릭 쿠키예요. Phia의 쿠폰 팝업이 뜬 결제 화면에서 사용자가 어디를 클릭하든, 심지어 팝업을 닫으려고 누른 클릭조차, 쿠키를 심는 트리거로 삼았다는 것이에요. 쿠폰을 선택하지도 않은 방문에도 수수료 표지가 남도록 만든 방식이에요.
버그가 아니라 스위치였다
이 사건에서 기술적으로 가장 채찍질이 심한 대목은 “버그냐 기능이냐”이에요. Phia는 7월 8일 “최근 배포한 코드가 일부 사용자의 어트리뷰션 오류를 일으켰고 24시간 내 수정했다”고 공식 입장을 냈어요. 그런데 Bloomberg가 입수한 소스 코드와 내부 대시보드에는 enable_coupon_auto_drop이라는 이름의 feature flag, 즉 원격으로 켜고 끌 수 있는 설정 스위치가 있었어요. 이 기능은 2025년 12월 10일에 켜졌고, Bloomberg가 보도 전인 2026년 7월 7일에 문의하자 그날 꺼졌어요. 버그는 생기는 것이고, 스위치는 켜고 끄는 것이에요.
더 결정적인 것은 데스크톱과 모바일의 차등이었어요. 이 자동 클릭 플래그는 데스크톱 Chrome 사용자에게는 항상 꺼져 있었고 iOS에서만 활성화돼 있었다는 것이에요. 백그라운드 탭이 화면 상단에 그대로 드러나는 플랫폼에서는 꺼두고, 사용자 눈에 안 띄는 플랫폼에서만 켜둔 것이라, 우연이 아니라 설계라는 해석이 나오는 이유예요. 내부 슬랙도 이를 뒷받침해요. 12월 18일 게이츠는 “자동 쿠폰 쿠키 드롭이 쿠폰이 있는 모든 사이트에서 라이브인지 확인해 달라. 모든 거래액(GMV)에서 수익화하고 있는지 확인해야 한다”고 물었고, 키아니는 “쿠키가 계속 떨어지게 만들 수 있는 건 뭐든 해줘서 고마워”라고 답했어요. 엔지니어 한 명은 이 방식이 “컴플라이언스에 어긋날 수 있다”고 경고했어요.
숫자도 이야기를 대신해요. Phia 데이터 사이언티스트의 7월 7일 내부 분석에 따르면 쿠키 스타핑이 6월에 수수료를 청구한 판매액(GMV)의 약 51%를 차지했어요(Phia는 분석 방법론이 잘못됐다고 반박했어요). 그리고 7월 초 기능을 끄자 일평균 매출이 약 8만 달러에서 1만~2만 8천 달러로 떨어졌어요. 65~87%가 사라진 것인데, 만약 쿠키 스타핑이 부수적인 결함이었다면 스위치 하나를 끄는 것으로 매출 대부분이 증발하지는 않았을 것이에요. 제휴 네트워크 Impact.com은 Phia 계정을 정지하고 6월 20일 이후 처리 대기·확정된 거래의 어트리뷰션을 정정하겠다고 통지했어요. Phia는 잘못 귀속된 거래를 되돌리고 컴플라이언스 책임자를 채용하겠다고 밝혔어요.
왜 최대 20년형인가
릴스 헤드라인의 “최대 20년”은 쿠키 스타핑 자체에 붙은 형량이 아니라, 미국 연방 와이어 프레드법(18 U.S.C. §1343, 유선 통신을 이용한 사기)의 법정 최고형이에요. 쿠키를 강제로 심어 실제 유입 없는 수수료를 청구하는 행위는 ’거짓 표현으로 돈을 취득하고 통신망을 이용해 실행했다’는 구도에서 전자 사기(wire fraud)로 기소될 수 있어요. 실제 전례가 있어요. 2000년대 중반 eBay 최대 제휴사였던 숀 호건은 쿠키 스타핑으로 약 1,550만 달러의 수수료를 가져갔고, 연방 와이어 프레드 혐의로 유죄를 인정해 5개월 형을 살았어요. 2024년부터는 PayPal의 Honey 확장 프로그램도 크리에이터들의 제휴 링크를 자기 코드로 교체해 수수료를 가져갔다는 집단소송을 맞아 재판이 진행 중이에요. 다만 Phia 관련해서는 아직 아무도 기소되지 않았고, 보도된 것은 모두 혐의예요. 버그라면 약관 위반 수준에서 끝나지만, 토글형 기능과 7개월간의 슬랙이 의도의 증거가 되면 사기의 영역이 돼요. 재판에서 갈릴 지점이 바로 거기예요.
어떻게 연결되나
이 사건의 기술적 교훈은 두 겹이에요. 첫째는 라스트클릭 어트리뷰션의 구조적 취약점이에요. 이 규칙은 마지막 터치에게 돈을 주지만, 그 터치가 실제로 영향을 줬는지는 묻지 않아요. 쿠폰·캐시백 확장 프로그램은 설계상 결제 화면 곁에 항상 상주하므로, 유입 없이도 ‘마지막 터치’ 자리를 독점하기 가장 쉬운 제품군이에요. Honey 소송이 크리에이터 경제 전체를 뒤흔든 이유도, Phia 사건이 리테일어·네트워크 전체의 감사(audit)를 촉발한 이유도 같은 구조 위에 있어요. 어트리뷰션 검증이 느슨하면 리테일러는 같은 고객에게 두 번 돈을 지불하고, 진짜 손님을 데려온 크리에이터와 리뷰 사이트는 몰래 수수료를 뺏겨요.
둘째는 사용자 관점의 교훈이에요. 쿠폰 찾기·가격비교 확장 프로그램은 결제 화면이라는 가장 민감한 자리에 앉아 결제 흐름과 방문 기록을 다뤄요. Phia는 지난해에도 웹 전체 열람 기록을 서버로 전송한 정황이 보도된 바 있고요. 확장 프로그램을 설치할 때는 무료로 쓰는 대가로 무엇을 남기고 무엇을 가져가는지 한 번쯤 확인할 만해요. 쿠키가 ’이 손님은 내가 데려왔다’는 정산 표지라면, 그 표지를 몰래 찍는 회사가 있다는 것 — 이번 사건의 전부이자, 제휴 수수료라는 경제가 신뢰 위에서 돌아간다는 것을 보여준 사례예요.
출처:
- 원본 릴스 — Instagram
- Gates heir’s shopping app claimed sales it didn’t drive — Bloomberg (Seattle Times 재게, 2026-07-09)
- Phia accused of ‘cookie stuffing,’ taking affiliate credit on purchases it didn’t earn — TechCrunch (2026-07-10)
- Phoebe Gates and Sophia Kianni reportedly knew Phia was ‘cookie stuffing’ for months — TechCrunch (2026-08-11)
- Bill Gates’ Daughter Knew For Months That Her App Claimed Sales It Didn’t Drive — Gizmodo (2026-08-12)
- New Phia Allegations Put Intent at the Center of Cookie Stuffing Scrutiny — The Fashion Law (2026-08-13)
- Phia affiliate attribution allegations deepen after new Bloomberg report — Affiverse Media (2026-08-12)